

Bài 06 trong series (loạt bài) Đạo đức AI: từ giá trị đến vận hành.
Một bản đánh giá rủi ro có giá trị khi nó khiến người có thẩm quyền thay đổi phạm vi triển khai, yêu cầu thêm bằng chứng hoặc quyết định dừng.
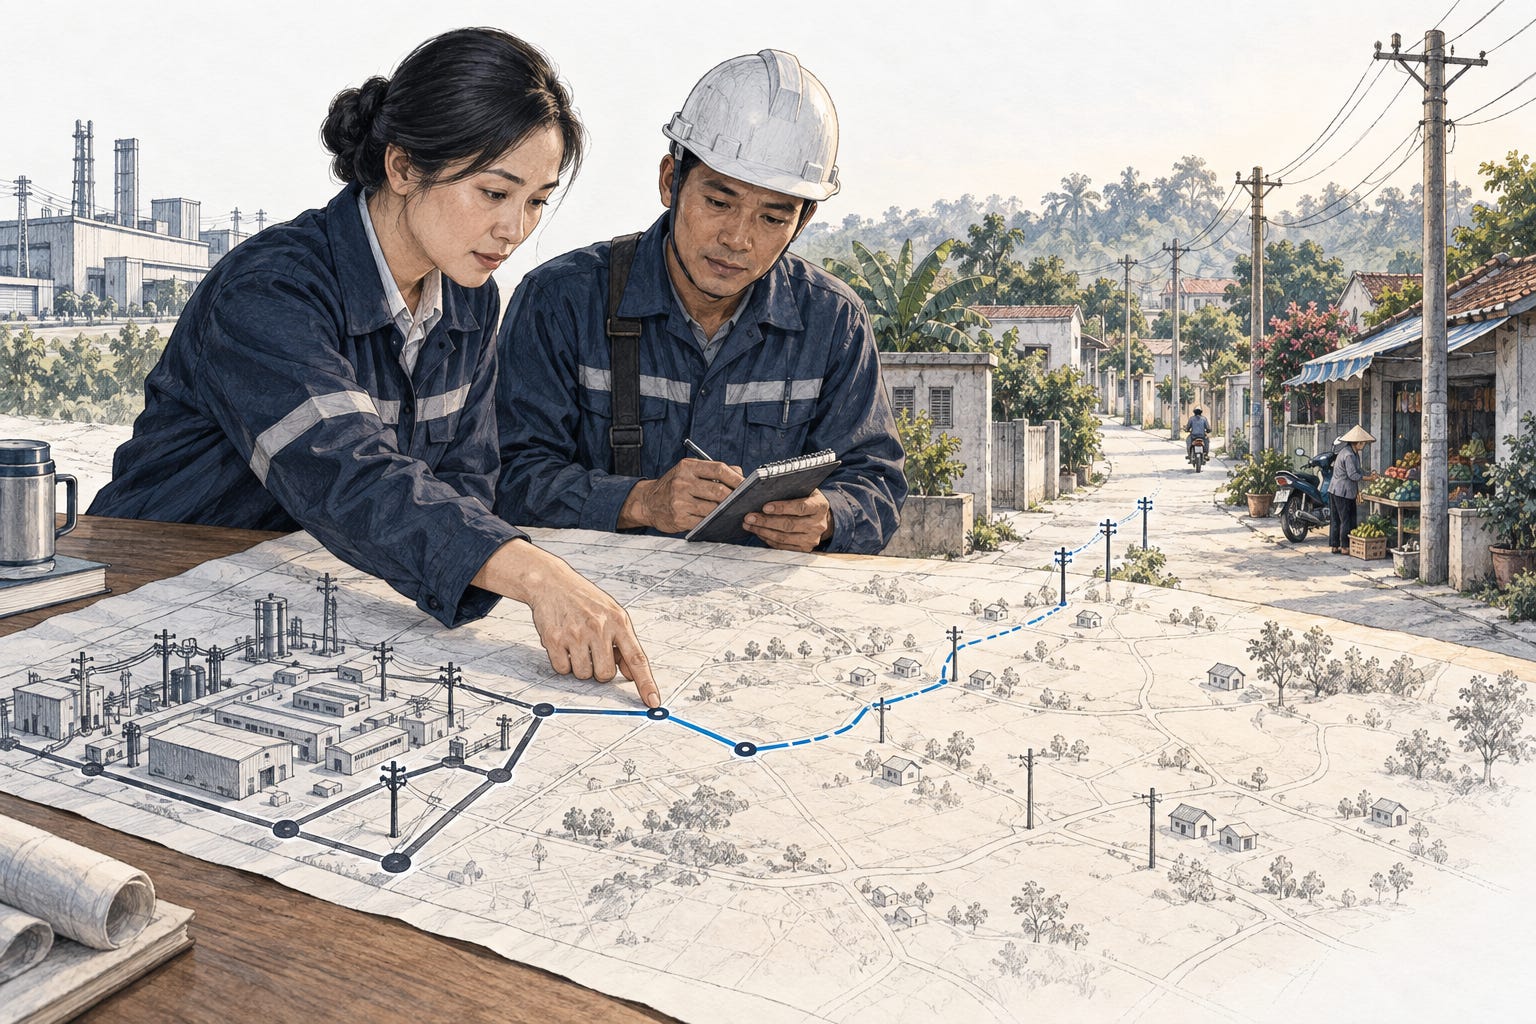
Cảnh mở là tình huống giả định để phân tích quyết định bảo trì điện lực, không mô tả một đơn vị hay vụ việc cụ thể. Các ví dụ vận hành tiếp theo cũng có tính minh họa.
Khi bản tin báo lỗi không nằm ở khu vực có nhiều cảm biến
Tại một đơn vị điện lực khu vực, đội ngũ kỹ thuật đưa vào thử nghiệm mô hình AI dự báo sự cố trên lưới điện trung áp. Mục tiêu đặt ra rất rõ ràng: giảm thời gian mất điện, sắp xếp lại lịch bảo trì định kỳ và chủ động xử lý sự cố trước khi phụ tải tăng vọt vào mùa nắng nóng. Sau thời gian huấn luyện trên dữ liệu từ hệ thống giám sát, điều khiển và thu thập dữ liệu (SCADA), nhật ký bảo trì và lịch sử sự cố, mô hình đạt các chỉ tiêu thử nghiệm mà đội dự án đặt ra.
Vấn đề xuất hiện khi danh sách ưu tiên của mô hình được dùng để điều phối công việc.
Hệ thống liên tục đề xuất ưu tiên ngân sách và lực lượng kỹ thuật cho các tuyến đường dây tại khu công nghiệp, nơi có phụ tải lớn, dòng điện ổn định và hệ thống cảm biến đo đạc dày đặc. Ngược lại, các tuyến đường dây chạy qua khu vực nông thôn và ven đô, nơi cảm biến thưa thớt, dữ liệu ghi nhận chập chờn, thường xuyên bị thuật toán xếp vào nhóm “rủi ro thấp”.
Về mặt con số, khuyến nghị này giúp các chỉ tiêu kỹ thuật bình quân của toàn mạng lưới trông rất đẹp mắt. Nhưng thực tế, khi một trận bão nhẹ quét qua khu vực ven đô, đường dây thưa cảm biến bị đứt gãy. Do không được ưu tiên bảo dưỡng phòng ngừa, thời gian khắc phục sự cố kéo dài. Người dân mất điện sinh hoạt, nông sản trong các kho lạnh bị hư hỏng, và tổng đài chăm sóc khách hàng ngập trong phản ánh bức xúc.
Cuộc họp khẩn giữa các phòng ban diễn ra gay gắt. Đội vận hành khẳng định họ chỉ làm đúng theo danh sách ưu tiên do AI đề xuất. Đội công nghệ thông tin đưa ra bảng đo cho thấy mô hình đạt chỉ tiêu thử nghiệm. Phòng kinh doanh lo ngại thời gian và số lần mất điện của khách hàng tăng lên. Ban lãnh đạo đứng trước một bài toán nan giải: nếu một sự cố nghiêm trọng hơn xảy ra, ai sẽ là người đứng ra giải trình về tiêu chí ưu tiên này?
Khi lật lại toàn bộ hồ sơ dự án, mọi người mới ngỡ ngàng nhận ra một khoảng trống lớn. Dự án có hợp đồng kinh tế, có kế hoạch kỹ thuật, có cam kết KPI, nhưng không hề có một bản đánh giá rủi ro chính thức cho bối cảnh vận hành thực tế. Càng không có một báo cáo đánh giá tác động nào xem xét liệu việc ưu tiên theo độ dày của dữ liệu có vô tình tạo ra sự bất công đối với những nhóm khách hàng ở vùng ít cảm biến hay không.
Trong tình huống này, cách chọn dữ liệu và tiêu chí ưu tiên đã khiến những nơi ít được quan sát tiếp tục bị bỏ qua. Người phê duyệt danh sách bảo trì cần trả lời một câu hỏi trước khi sử dụng khuyến nghị: Một tuyến đường dây được xếp hạng rủi ro thấp vì có bằng chứng an toàn, hay vì hệ thống biết quá ít về nó?
Bản đánh giá phải thay đổi được quyết định
Với tôi, câu hỏi cần đặt trước một tập hồ sơ rủi ro là: Điều gì trong hồ sơ này có thể khiến người quản lý hoãn ngày triển khai? Nếu các phát hiện không dẫn đến thay đổi phạm vi, bổ sung kiểm soát hoặc quyết định dừng, công việc đánh giá vẫn chưa đi tới người chịu trách nhiệm.
[Sách] Chương 6 của cuốn Đạo đức AI: Nguyên tắc và Thực hành đặt vấn đề rất trực diện về vai trò của đánh giá rủi ro và tác động trong quản trị tổ chức:
“Luận điểm trung tâm của chương này là, trong quản trị AI, rủi ro và tác động không phải phần phụ trợ, đó là đầu vào bắt buộc để ra quyết định, phê duyệt, giám sát, và chứng minh tuân thủ. Nếu không có “bản đồ” này, mọi cuộc họp để quyết định triển khai hay dừng (go/no go) chỉ là cảm giác an toàn, thiếu khẩu vị rủi ro (risk appetite), thiếu bằng chứng kiểm soát và thiếu cơ chế giải trình khi sự cố xảy ra, đúng nghĩa “không quản được vì không biết đang quản cái gì”.” (Chương 6, tr. 218)
Nếu đánh giá rủi ro không thể thay đổi được quyết định duyệt hay dừng, không chỉ ra được ngưỡng nào buộc phải bật cờ đỏ, thì đó chỉ là một bài tập tốn kém thời gian của tổ chức.
Theo cách tổ chức cổng quyết định (decision gate) được đề xuất trong sách, bản đánh giá phải gắn với quyền phê duyệt thử nghiệm và mở rộng triển khai. Khi chọn áp dụng cách làm này, tổ chức cần quy định rõ hồ sơ nào phải có trước khi thử nghiệm, ai thẩm định và bằng chứng kiểm soát nào cần được kiểm tra trước khi mở rộng.
“Hai lỗi hiểu sai thường gặp là “rủi ro là việc của tuân thủ”, và “đánh giá xong để cất tủ”. Chúng ta bổ sung một cách nữa: hãy coi đánh giá rủi ro và tác động như một “cổng quyết định”, nghĩa là không có bản 1 trang thì không được xin phê duyệt pilot, và không có bằng chứng kiểm soát thì chỉ được triển khai có điều kiện (go with conditions), chưa được triển khai rộng.” (Chương 6, tr. 222)
Hai câu hỏi khác nhau cho cùng một hệ thống
[Nhận định mới] Đánh giá rủi ro và đánh giá tác động có phần giao nhau, nhưng mỗi cách nhìn buộc người phê duyệt chú ý đến một điều khác. Ta cần biết hệ thống có thể sai ở đâu, đồng thời biết những người nào phải sống với hệ quả của nó.
Đánh giá rủi ro xem xét những gì có thể xảy ra, khả năng xảy ra và mức độ nghiêm trọng, bao gồm cả tổn hại đối với con người. Nó đặt câu hỏi: Cái gì có thể sai? Kịch bản thất bại là gì? Xác suất xảy ra và mức độ nghiêm trọng ra sao? Chúng ta có biện pháp kỹ thuật hay quy trình nào để ngăn chặn, phát hiện và khắc phục kịp thời? Đầu ra của bước này là ma trận rủi ro, các chỉ số cảnh báo sớm (KRI) và phương án kiểm soát hiện tượng trôi dữ liệu (data drift).
Đánh giá tác động xem xét ảnh hưởng của hệ thống đối với con người và quyền lợi xã hội, kể cả khi hệ thống hoạt động đúng thiết kế. Nó đặt câu hỏi: Ai sẽ chịu hệ quả từ cách phân loại, ưu tiên hoặc từ chối này? Quyền lợi, sự an toàn hay cơ hội sống của ai bị đe dọa? Sự bất cân xứng về thông tin và quyền lực có khiến tổn hại bị dồn lên nhóm yếu thế hơn không? Người chịu tác động có kênh phản hồi, khiếu nại và yêu cầu sửa sai hay không?
Trong một ví dụ giả định, mô hình phát hiện giao dịch gian lận ngân hàng có thể có rủi ro kỹ thuật ở mức chấp nhận được, với tỷ lệ báo nhầm rất thấp. Nhưng khi soi qua lăng kính tác động, việc hệ thống tự động khóa tài khoản của một hộ kinh doanh nhỏ vào dịp cận Tết mà không có kênh xem xét kịp thời có thể khiến hộ kinh doanh mất khả năng thanh toán đúng lúc cần tiền hàng.
[Nguồn ngoài] Vụ trợ cấp chăm sóc trẻ em tại Hà Lan cho thấy hậu quả của việc đưa một tiêu chí phân biệt đối xử vào quy trình kiểm tra. Trong văn bản gửi Quốc hội ngày 17/7/2020, Chính phủ Hà Lan ghi nhận kết luận của cơ quan bảo vệ dữ liệu: việc sử dụng quốc tịch trong mô hình phân loại rủi ro là không cần thiết và mang tính phân biệt đối xử. Chỉ báo có hay không có quốc tịch Hà Lan, kết hợp với các chỉ báo khác, khiến hồ sơ của người không có quốc tịch Hà Lan dễ bị chọn kiểm tra hơn.
[Nhận định mới] Bài học ở đây chạm thẳng vào cơ sở trao quyền: Vì sao tổ chức cho phép dùng tiêu chí ấy để lựa chọn người bị kiểm tra? Một mô hình có thể thực hiện đúng quy tắc đã được giao, trong khi chính quy tắc đó cần được xem xét lại về tính công bằng và sự cần thiết.
Năm nhóm rủi ro cần được nhìn cùng nhau
Một sự cố AI hiếm khi bắt nguồn từ một nguyên nhân đơn lẻ. Nó là kết quả của sự chồng lớp giữa nhiều dạng rủi ro khác nhau. Nếu không phân loại chính xác, tổ chức sẽ loay hoay dùng công cụ kỹ thuật để giải quyết một bài toán vốn thuộc về thiết kế chính sách.
[Sách] Chương 6 phân biệt năm nhóm rủi ro (tr. 222–224). [Nhận định mới] Các câu hỏi và dấu hiệu dưới đây diễn giải cách dùng phân loại ấy trong công việc. Một sự cố có thể đồng thời thuộc nhiều nhóm:
Rủi ro kỹ thuật (Technical):
Mô hình dự báo sai, sinh ảo giác, lệch dữ liệu hoặc suy giảm hiệu năng theo thời gian. Mô hình sai theo mẫu nào? Độ bền vững ngoài miền dữ liệu huấn luyện (out-of-distribution) ra sao? Dấu hiệu cần kiểm tra: Kết quả thử nghiệm đạt yêu cầu nhưng hiệu năng suy giảm khi đưa vào vận hành.Rủi ro đạo đức (Ethical):
Thuật toán chạy đúng về mặt kỹ thuật nhưng gây bất công, xâm phạm quyền riêng tư hoặc thiếu minh bạch đối với con người. Ai đang phải chịu bất lợi không chính đáng? Người chịu tác động có hiểu được lý do dẫn đến quyết định hay không? Dấu hiệu cần kiểm tra: Báo cáo chỉ chú trọng các chỉ số cắt giảm chi phí mà thiếu cơ chế giải thích hoặc kênh khiếu nại cho khách hàng và người lao động.Rủi ro pháp lý và tuân thủ (Legal):
Vi phạm nghĩa vụ bảo vệ dữ liệu cá nhân, xâm phạm bản quyền hoặc bước qua các lằn ranh bị pháp luật ngăn cấm. Dữ liệu đầu vào có chứa thông tin định danh cá nhân hay không? Nghĩa vụ nào áp dụng cho dữ liệu, mục đích và phạm vi sử dụng này? Dấu hiệu cần kiểm tra: Tiến hành thu thập dữ liệu của khách hàng hoặc nhân viên mà chưa xác định căn cứ xử lý phù hợp hoặc sử dụng vượt quá mục đích đã xác định.Rủi ro vận hành (Operational):
Mô hình đưa ra kết quả chuẩn xác nhưng quy trình phân quyền, cơ chế ứng phó sự cố và việc chuyển giao công việc trong tổ chức bị đổ vỡ. Ai nắm thẩm quyền sửa đổi cấu hình hoặc can thiệp thủ công? Khi sự cố xảy ra, bộ phận nào chịu trách nhiệm xử lý? Dấu hiệu cần kiểm tra: Thiếu cơ chế phân quyền rõ ràng, không lưu vết nhật ký kiểm toán, và không có sẵn kịch bản quay lui an toàn (rollback) khi phát sinh trục trặc.Rủi ro xã hội (Societal):
Thao túng hành vi người dùng, vô tình loại trừ các nhóm yếu thế hoặc làm xói mòn niềm tin của cộng đồng. Sai số của hệ thống có nguy cơ lan rộng ra cộng đồng hay không? Niềm tin của công chúng vào tổ chức sẽ bị tác động thế nào? Dấu hiệu cần kiểm tra: Ban điều hành coi phản ứng bức xúc của người dùng chỉ là “khủng hoảng truyền thông” cần dập tắt, thay vì nhận thức đó là một khuyết tật nghiêm trọng trong thiết kế hệ thống.
[Nguồn ngoài] Ở Việt Nam, Nghị định 356/2025/NĐ-CP, có hiệu lực từ 01/01/2026, quy định chi tiết việc thi hành Luật Bảo vệ dữ liệu cá nhân. [Nhận định mới] Với một ứng dụng xử lý dữ liệu cá nhân, người phê duyệt cần yêu cầu bộ phận phụ trách xác định nghĩa vụ áp dụng và hồ sơ tương ứng. Đánh giá rủi ro AI cần kết nối với công việc này, đồng thời vẫn xem xét những tác động rộng hơn như cách phân bổ dịch vụ và khả năng yêu cầu sửa sai.
Phân tầng độ sâu đánh giá và khẩu vị rủi ro
[Nhận định mới] Độ sâu đánh giá cần tương xứng với quyền được trao cho AI và hậu quả có thể xảy ra. Một công cụ hỗ trợ nội bộ vẫn có thể gây hại nếu xử lý thông tin nhạy cảm hoặc nếu đầu ra được dùng mà không kiểm tra. Tên gọi “nội bộ” tự nó chưa đủ để xếp ứng dụng vào mức đánh giá nhẹ.
Có thể tổ chức công việc theo ba mức dưới đây. Đây là đề xuất quản trị trong bài, không phải bảng phân loại nghĩa vụ pháp lý:
Đánh giá nhẹ (Lite Assessment): Dành cho các công cụ AI hỗ trợ nội bộ, dữ liệu không chứa thông tin định danh cá nhân, kết quả chỉ dùng để tham khảo và con người nắm quyền kiểm soát toàn bộ đầu ra (ví dụ: công cụ tóm tắt tài liệu nội bộ đã loại bỏ dữ liệu cá nhân và thông tin nhạy cảm).
Đánh giá chuẩn (Standard Assessment): Dành cho các hệ thống tương tác với khách hàng, hỗ trợ phân loại hoặc tự động hóa một phần quy trình nghiệp vụ, có xử lý dữ liệu cá nhân cơ bản (ví dụ: chatbot tư vấn thủ tục, AI hỗ trợ phân loại hồ sơ ban đầu).
Đánh giá tăng cường (Enhanced Assessment): Nên áp dụng cho các hệ thống thuộc hạ tầng thiết yếu (điện, nước, tài chính, y tế), các thuật toán ra quyết định trực tiếp ảnh hưởng đến quyền lợi, tài chính, cơ hội hoặc sức khỏe của người dân, hoặc xử lý dữ liệu cá nhân nhạy cảm trên quy mô lớn.
Song song với việc phân tầng, ban lãnh đạo cần xác lập rõ ràng khẩu vị rủi ro (Risk Appetite). Thay vì đưa ra những tuyên bố chung chung kiểu “chúng tôi chấp nhận rủi ro có kiểm soát”, tổ chức cần văn bản hóa những lằn ranh đỏ cụ thể không bao giờ được phép vượt qua.
Trong tình huống điện lực ở đầu bài, có thể đặt giới hạn: “AI chỉ đề xuất thứ tự bảo trì; người phụ trách vận hành duyệt danh sách sau khi kiểm tra riêng các tuyến thiếu dữ liệu. AI không được tự ngắt dịch vụ của khách hàng.” Ngưỡng thời gian khắc phục cần căn cứ vào dữ liệu vận hành và cam kết dịch vụ thực tế của đơn vị, thay vì chọn một con số cho đủ biểu mẫu.
Khi khẩu vị rủi ro được văn bản hóa, người làm kỹ thuật mới có căn cứ để thiết kế kiểm soát, và người làm vận hành mới biết mình được quyền dừng hệ thống ở ngưỡng nào.
Sổ cổng quyết định một trang
Để đánh giá rủi ro không bị cất vào ngăn kéo, tôi đề xuất mỗi bài toán ứng dụng AI (use case) khi qua cổng phê duyệt có một sổ cổng quyết định một trang, tóm tắt quyết định và dẫn đến hồ sơ bằng chứng đầy đủ. Trang này không thay thế các đánh giá chuyên sâu hoặc hồ sơ bắt buộc. Nó giúp người có thẩm quyền thấy rõ mình đang chấp thuận điều gì:
Ứng dụng AI và người chịu trách nhiệm (Use case & Owner): Tên bài toán ứng dụng AI, bộ phận vận hành trực tiếp, người quản lý chịu trách nhiệm giải trình trong phạm vi được giao, cùng cấp có quyền phê duyệt.
Phân tầng mức độ đánh giá: Xác định rõ cấp độ Đánh giá nhẹ, Đánh giá chuẩn hay Đánh giá tăng cường dựa trên tính chất dữ liệu, mức độ tự động hóa và phạm vi ảnh hưởng tới con người.
Ba kịch bản rủi ro trọng yếu: Chọn ba kịch bản ưu tiên để trình bày, sau khi rà soát đủ năm nhóm rủi ro; có thể gồm: Kỹ thuật (trôi dữ liệu, sinh ảo giác), Vận hành (lỗi phân quyền, gián đoạn kết nối) và Tác động (bất công đối với người dùng, rò rỉ dữ liệu cá nhân).
Chủ thể chịu tác động và kênh phản hồi: Nhóm khách hàng, người dân hoặc nhân viên chịu ảnh hưởng trực tiếp; địa chỉ tiếp nhận khiếu nại và cam kết thời hạn khắc phục sự cố cụ thể.
Biện pháp kiểm soát và người gác cổng: Ai giữ quyền can thiệp của con người (Human-in-the-loop) và có thẩm quyền bấm nút dừng khẩn cấp? Kịch bản quy trình dự phòng và phương án quay lui an toàn (rollback) được thiết kế ra sao?
Lằn ranh khẩu vị rủi ro: Ngưỡng rủi ro tồn lưu (Residual Risk) mà lãnh đạo tổ chức chính thức phê duyệt; các chỉ số cảnh báo sớm (KRI) sẽ kích hoạt quy trình tái thẩm định khẩn cấp.
Dấu vết phê duyệt và trách nhiệm: Ghi quyết định cho triển khai, triển khai có điều kiện hoặc chưa triển khai; phạm vi được phép, điều kiện cần hoàn tất, người thực hiện và thời hạn xem lại. Người quản lý ứng dụng, kỹ thuật và pháp chế hoặc tuân thủ xác nhận phần thẩm định của mình; cấp có thẩm quyền ký quyết định.
Điều đáng xem ở trang giấy ấy là quan hệ giữa chữ ký và bằng chứng: Người ký đã nhìn thấy kết quả kiểm tra nào? Điều kiện còn thiếu do ai hoàn tất? Nếu chưa đủ cơ sở triển khai, quyết định đó có được giữ nguyên khi tiến độ dự án gây sức ép không?
Khả năng nói “chưa triển khai” cho thấy tổ chức có thể thực hiện giới hạn mà mình đã đặt ra. Trong tình huống đầu bài, quyết định hợp lý có thể là kiểm tra thực địa các tuyến thiếu cảm biến, điều chỉnh tiêu chí ưu tiên và thử nghiệm trong phạm vi hẹp trước khi mở rộng. Người có thẩm quyền cần biết rõ việc nào phải hoàn tất để được xem xét lại.
Trước khi phê duyệt dự án AI tiếp theo, tôi mời bạn đặt câu hỏi cùng đội ngũ: Nếu mô hình đưa ra quyết định sai vào ngày mai, ai sẽ bị ảnh hưởng nặng nhất? Chúng ta đã có bằng chứng gì cho thấy có thể phát hiện, can thiệp và khắc phục kịp thời?
Vị trí trong bản đồ
Quyền lực được ủy thác. Hệ thống AI được đưa qua các cổng đánh giá rủi ro trước khi cấp phép thử nghiệm hoặc triển khai trên diện rộng.
Tính chính đáng về giá trị. Bảo vệ các quyền con người căn bản và an toàn cộng đồng; phân định rõ giữa xác suất kỹ thuật và mức độ tổn hại thực tế.
Thẩm quyền và trách nhiệm. Hội đồng đánh giá rủi ro, chủ use case, chuyên gia bảo mật và người nắm giữ chìa khóa cổng quyết định (Gatekeeper).
Kiểm soát và bằng chứng vận hành. Bảng ma trận 5 lớp rủi ro, hồ sơ đánh giá tác động quyền con người (FRIA/AIIA), điều kiện phê duyệt có điều kiện và ngưỡng dừng.
Quyền tự quyết cần giữ. Quyền từ chối triển khai hoặc thu hồi phê duyệt khi mức rủi ro vượt quá khẩu vị rủi ro đã công bố của tổ chức.
Vết nứt xuyên hệ thống. Khoảng trống bằng chứng và tác động: Đánh giá rủi ro bị biến thành việc tick chọn biểu mẫu hình thức, bỏ qua câu hỏi ai sẽ chịu hậu quả ngoài đời.
Phản tư và điều chỉnh. Khi một sự cố mới phát sinh, cổng quyết định phải được siết lại và tiêu chí đánh giá tác động phải được cập nhật.
Gợi mở từ sách & nguồn tham chiếu
[Sách] Điểm tựa từ sách: Phát triển từ Chương 6 (tr. 245) cuốn Đạo đức AI: Nguyên tắc và Thực hành (Đào Trung Thành): “Đánh giá rủi ro (risk assessment) trả lời “cái gì có thể sai, xác suất và mức độ ra sao”, còn đánh giá tác động trả lời “nếu sai thì ai bị ảnh hưởng, ảnh hưởng thế nào và mức độ đến đâu”.”
[Nhận định mới] Góc nhìn thực thi: Rủi ro AI không nằm trong một con số mô hình; nó nằm trong hậu quả khi con số ấy đi vào một quyết định thật.
[Nguồn ngoài] Hà Lan: Văn bản Chính phủ gửi Quốc hội ngày 17/7/2020, phần sử dụng quốc tịch trong mô hình phân loại rủi ro.
[Nguồn ngoài] Đánh giá tác động quyền cơ bản (FRIA): Giải thích của Ủy ban châu Âu về EU AI Act. Nghĩa vụ này có phạm vi chủ thể và hệ thống cụ thể; không áp dụng chung cho mọi hệ thống AI rủi ro cao.
[Nguồn ngoài] Việt Nam: Nghị định 356/2025/NĐ-CP về bảo vệ dữ liệu cá nhân.
Các nguồn ngoài được kiểm tra ngày 08/09/2026.
Bài tiếp theo
Bài 07. Tuân thủ tốt không phải là đọc thêm luật; đó là thiết kế được khả năng ra quyết định
Một hồ sơ đã chỉ rõ người chịu tác động, biện pháp kiểm soát và người ký duyệt. Nhưng ngay trước cuộc họp cuối, bộ phận pháp chế yêu cầu xem lại căn cứ áp dụng. Người phê duyệt phải trả lời: Với ứng dụng cụ thể này, nghĩa vụ nào thực sự ràng buộc tổ chức, và bằng chứng nào đủ để giải trình?
Bài 07 đi tiếp từ điểm vướng ấy. Khi các quy định và chuẩn mực cùng đi vào một quyết định, tổ chức cần cách xác định nghĩa vụ, giao đúng người xử lý và lưu lại cơ sở lựa chọn. Đó là công việc phải làm trước khi chữ ký cuối cùng được đặt xuống.
Cuốn sách đồng hành cùng series (loạt bài)
Đạo đức AI: Nguyên tắc và Thực hành của Đào Trung Thành do Nhà xuất bản Khoa học - Công nghệ - Truyền thông xuất bản năm 2026; Công ty Cổ phần Xuất bản Khoa học và Giáo dục Thời Đại (Times Books) phát hành. Sách có 616 trang, ISBN 978-604-45-2705-5.
Khám phá cuốn sách tại website chính thức.
#DaoDucAI #AIEthics #AIgovernance #RiskAssessment #AIRisk #ImpactAssessment #ResponsibleAI #DanhGiaRuiRo